Gesichtersuche im Netz: Wo die KI-Verordnung die Grenze zieht
Am 21. September saßen acht Sachverständige im Innenausschuss des Bundestages und bewerteten die Gesetzentwürfe zum sogenannten Sicherheitspaket 2.0. Bis auf die Vertreterinnen und Vertreter der Polizeibehörden sehen fast alle Nachbesserungsbedarf, berichtet netzpolitik.org. Einige fordern, die Änderungen ersatzlos zu streichen. Der Blick lohnt auch für Unternehmen: In der Anhörung fällt ein Argument, das ich aus Auswahlprozessen für KI-Werkzeuge kenne.
Drei Entwürfe, kein Beschluss
Die Bundesregierung will dem Bundeskriminalamt und der Bundespolizei erlauben, mit Gesichtserkennung im Internet zu fahnden und große Datenmengen automatisiert auszuwerten. Das Bundesamt für Migration soll Asylsuchende per Gesichtserkennung identifizieren dürfen. Betroffen sind das Bundespolizeigesetz, das Bundeskriminalamtgesetz und die Strafprozessordnung. Ein erstes Sicherheitspaket der Ampelregierung scheiterte 2024 teilweise im Bundesrat. Bevor ein zweiter Anlauf zustande kam, zerfiel die Koalition. Ende April legte Schwarz-Rot neue Pläne vor. Beschlossen ist bislang nichts, die Anhörung war ein Zwischenschritt.
Das Verbot trifft die Grundlage der Fahndung
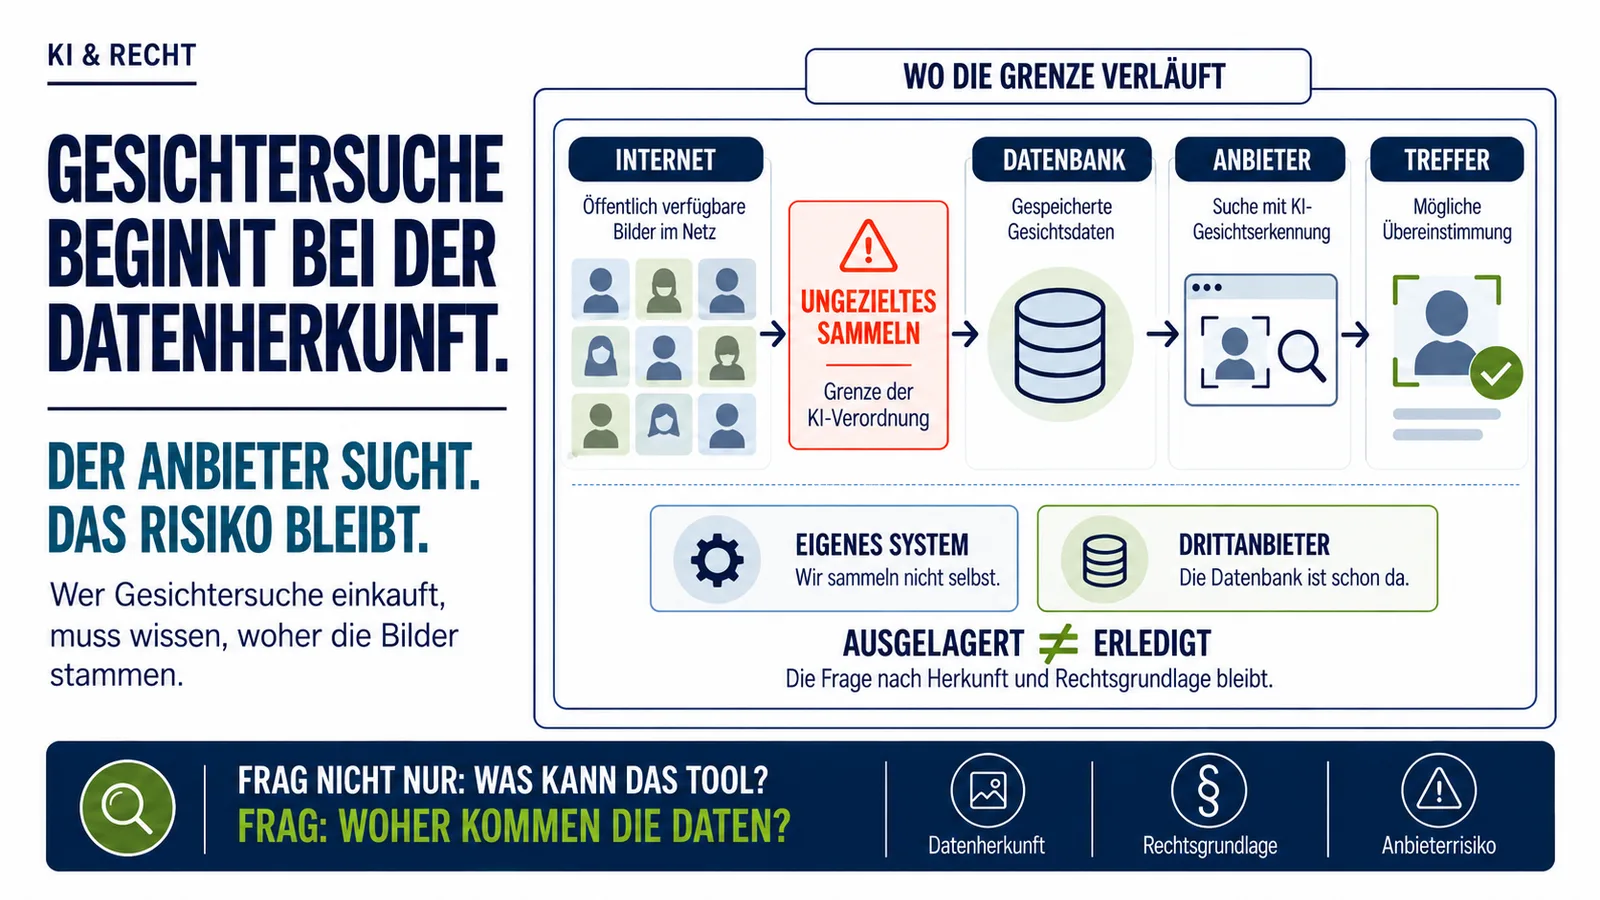
Die KI-Verordnung verbietet das ziellose und massenweise Sammeln von Gesichtsbildern aus dem Internet, wenn daraus eine Datenbank entstehen soll. Genau diese Datenbank braucht eine Gesichtersuche im Netz. Ein Gutachten für AlgorithmWatch und die Wissenschaftlichen Dienste des Bundestages kommen laut netzpolitik.org zum selben Schluss: Ohne diese Datenbank funktioniert die Foto-Fahndung nicht. Pia Sombetzki von AlgorithmWatch sagte in der Anhörung, die Bundesregierung schaffe damit die technische Voraussetzung für eine flächendeckende Verfolgung aller Menschen im öffentlichen Raum. Sie warnt vor einem Rückzug aus dem öffentlichen Leben, wenn Menschen damit rechnen müssen, mit Gesicht und Stimme erfasst zu sein.
Der Umweg über PimEyes
Martina Link, Vizepräsidentin des BKA, hält die geplanten Befugnisse für zeitgemäß und begrüßt die technikoffene Formulierung. Nutze die Behörde Drittanbieter wie PimEyes, müsse sie öffentlich zugängliche Bilder nicht selbst sammeln und speichern. Genau dieses Sammeln verbietet die KI-Verordnung. netzpolitik.org hält dagegen: Diese Anbieter verstoßen mit ihrer Datensammlung selbst gegen die Verordnung. Das Amt bräche die Auflagen dann nicht selbst, es würde Anbieter beauftragen, die das tun. Die Bundesdatenschutzbeauftragte Louisa Specht-Riemenschneider nennt die Datenbanken von PimEyes oder Clearview datenschutzrechtlich höchst bedenklich und mutmaßlich unvereinbar mit der KI-Verordnung und dem europäischen Datenschutzrecht.
Die Grenze war bisher der Aufwand
Rechtsanwalt Kai Kempgens vom Deutschen Anwaltverein brachte ein Argument, das über den Polizeikontext hinausreicht. Beamtinnen und Beamte dürfen schon heute im Netz recherchieren. Die Grenze liegt darin, dass eine einzelne Person nicht das gesamte Internet durchsehen kann. Automatisierte Analysen heben diese Grenze auf, damit ändern sich Breite und Tiefe der Auswertung. Markus Löffelmann von der Hochschule des Bundes hält die automatisierte Datenanalyse für den weitreichendsten Eingriff, über den der Gesetzgeber seit 25 Jahren zu entscheiden hatte. Das BKA betreibt längst ein Gesichtserkennungssystem, in dessen Datenbank die Lichtbilder von mehr als fünf Millionen Menschen liegen. Der Abgleich läuft heute gegen erkennungsdienstlich behandelte Personen. Die Fotofahndung im Netz würde diesen Bestand erweitern.
Dieselbe Argumentation sehe ich bei Kunden
Das Muster begegnet mir in Projekten regelmäßig, in kleinerem Maßstab. Ein Team kauft ein Werkzeug, weil die heikle Datenverarbeitung damit beim Anbieter bleibt. Bei der Prüfung kann dann niemand im Unternehmen sagen, woher die Trainings- oder Referenzdaten stammen. Ich frage deshalb vor jeder Funktionsdemo nach der Datenherkunft und lasse mir die Antwort schriftlich geben.
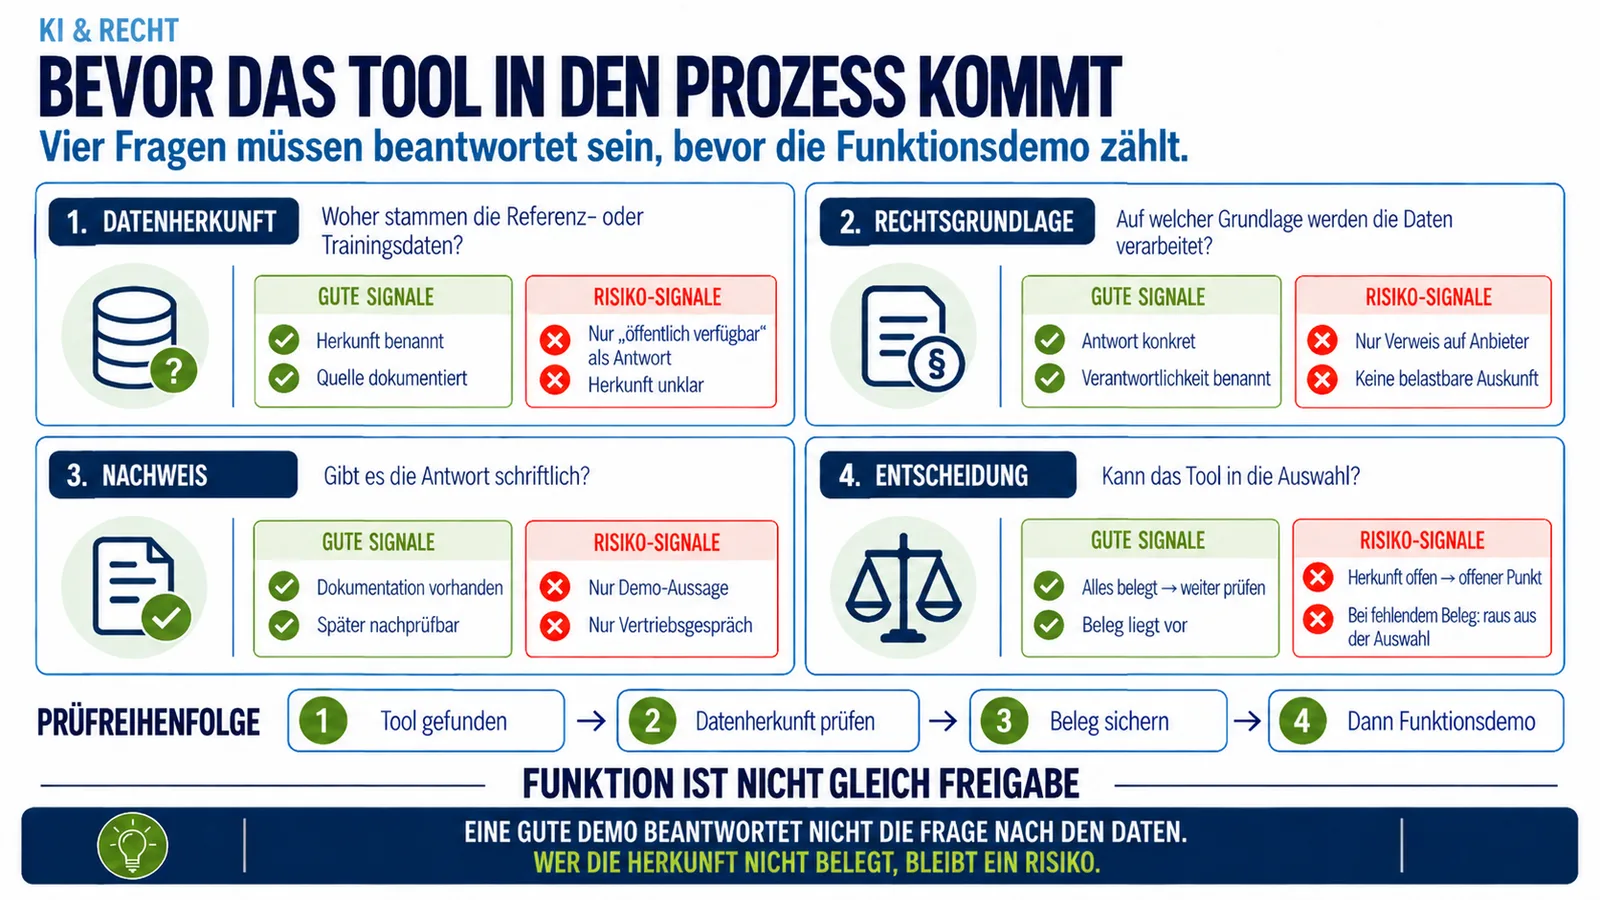
Wer sie nicht liefert, fliegt aus der Auswahl. Das verlängert den Auswahlprozess und erspart später die Runde mit der Rechtsabteilung. Wie ich solche Prüfungen aufsetze, steht unter DSGVO-konforme KI. Warum bei mir hinter jeder Automation ein Freigabepunkt steht, steht unter KI-Automation mit Kontrolle.
Was ich jetzt anlegen würde
Leg eine Liste aller KI-Werkzeuge an, die biometrische oder personenbezogene Daten verarbeiten, und ergänze pro Zeile eine Spalte für die Datenherkunft. Jede Zeile ohne Beleg ist ein offener Punkt für die nächste Anbieterrunde. Wer diese Liste hat, kann bei der nächsten Verschärfung nachschlagen statt raten. Ob der Bundestag das Sicherheitspaket in dieser Form beschließt, ist offen. Die Frage nach der Datenherkunft stellt sich davon unabhängig, bei jedem Werkzeug, das du einkaufst. Wie ich Prozesse mit Kontrollpunkten baue, steht unter Prozesse automatisieren.