Gekapertes DebugBear-Skript: Was der Fall Polymarket über Fremdcode auf Websites lehrt
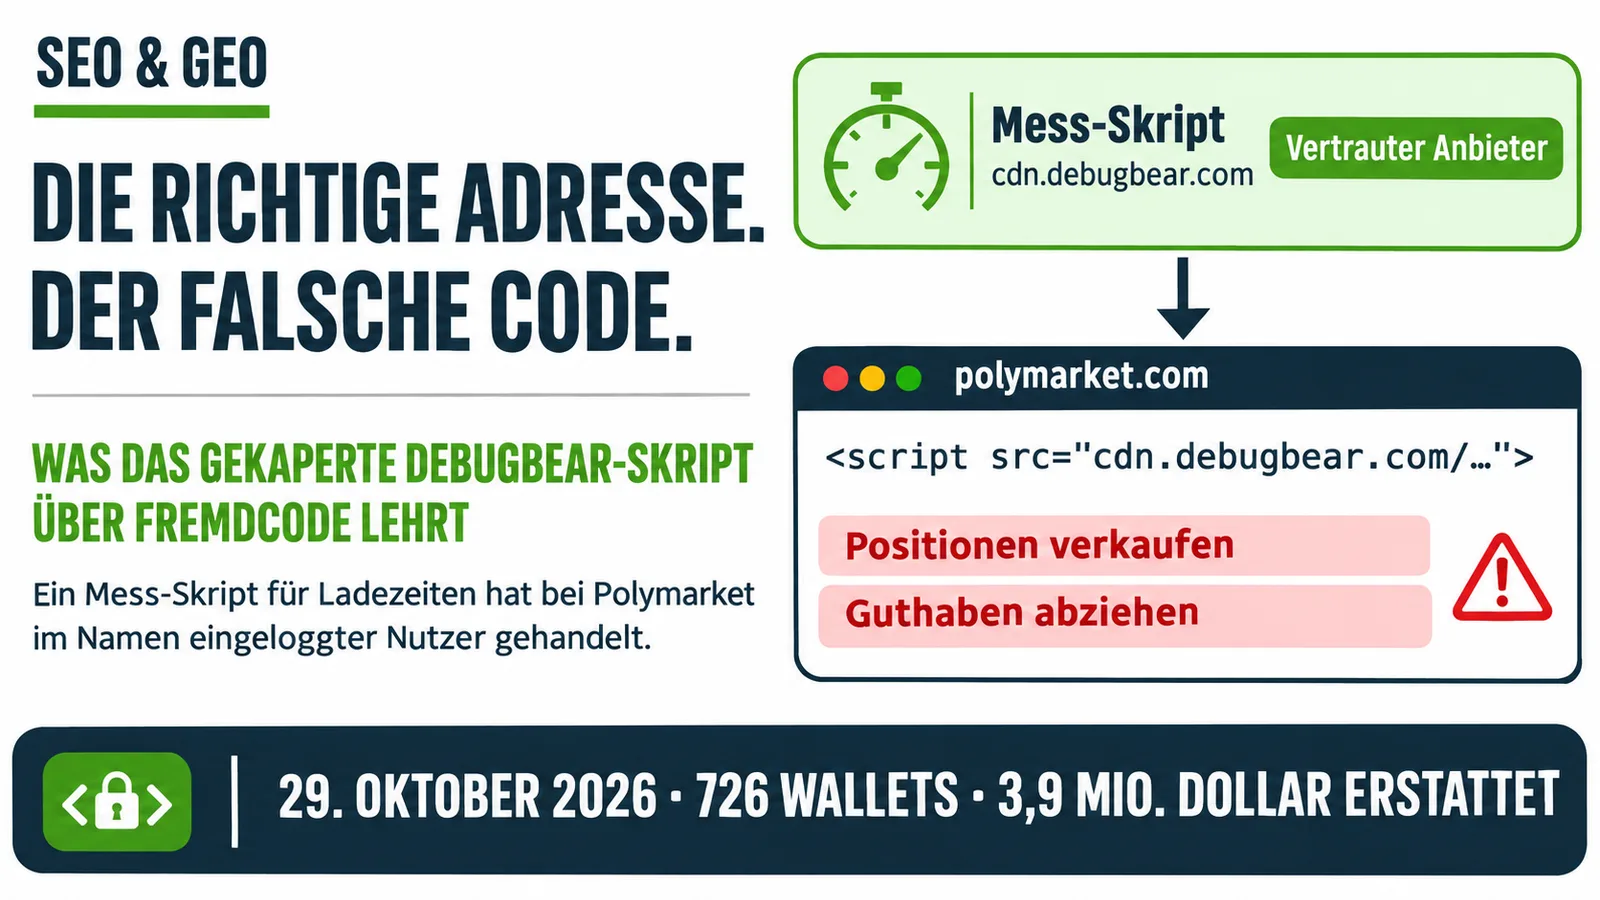
Am 29. Oktober hat ein Skript zum Messen der Ladezeit beim Prognosemarkt Polymarket Wetten der Nutzer verkauft und Geld aus ihren Wallets abgezogen. Angreifer hatten die DNS-Einträge des Anbieters DebugBear übernommen und unter dessen Adresse eigenen Code ausgeliefert. Ein Passwort brauchte der Code nicht, die offene Sitzung der Nutzer reichte. Polymarket erstattet 3,9 Millionen Dollar. Der Fall betrifft jede Website, die Skripte fremder Anbieter einbindet.
Was passiert ist
DebugBear misst, wie schnell eine Website bei echten Besuchern lädt. Kunden binden dafür ein kleines Skript ein, das der Browser jedes Besuchers von DebugBears Server lädt. Am 29. Oktober führte die Adresse dieses Servers zu einem fremden Rechner. Laut DebugBear hatten Angreifer über den Domain-Anbieter die DNS-Einträge geändert, also die Zuordnung von Adresse zu Server. Welcher Anbieter das war und wie die Angreifer hineinkamen, hat DebugBear bisher nicht gesagt. Für einen Einbruch in die eigenen Systeme gebe es keine Hinweise, und nach ersten Erkenntnissen habe der Angriff einem einzigen Kunden gegolten.
Den Namen dieses Kunden nennt DebugBear nicht, und Polymarket spricht nur von einem Drittanbieter für Leistungsmessung. Die Verbindung belegt die Sicherheitsfirma Hudson Rock. Sie fand den Schadcode unter einer DebugBear-Adresse, die Polymarket eingebunden hatte. Polymarket ist ein Prognosemarkt: Nutzer wetten dort mit Kryptogeld auf den Ausgang von Ereignissen. Ihre Wetten heißen Positionen, das Guthaben liegt in digitalen Geldbörsen, den Wallets.
Hudson Rock hat den ausgetauschten Code analysiert. Er las Kontodaten aus dem Browser, suchte in der Seite die Funktionen zum Handeln und ließ darüber Positionen verkaufen oder auf ein fremdes Wallet übertragen. An die Angreifer meldete er unter anderem Wallet-Adresse, IP-Adresse und Land der Opfer. Passwörter oder private Schlüssel schickte er laut Hudson Rock nicht ab. Er brauchte sie nicht, weil er im Namen der eingeloggten Nutzer handelte.
Was es Polymarket gekostet hat
Auf seiner Statusseite meldete Polymarket den Vorfall um 18:38 Uhr deutscher Zeit, um 19:06 Uhr galt er als behoben. Laut dem Bericht vom nächsten Tag entfernte Polymarket das Skript, leerte alle Zwischenspeicher, pausierte den Handel und meldete alle Nutzer ab. Die Plattform erstattet 3,9 Millionen Dollar: 2,7 Millionen für geleerte Wallets und verkaufte Positionen, 1,2 Millionen für Verluste während der Handelspause. Direkt betroffen waren laut Polymarket 726 Wallets.
Wie lange der Schadcode lief, sagt Polymarket nicht genau, der Bericht spricht von einem kurzen Zeitfenster. Die Sicherheitsfirma Ohey hat den Ablauf rekonstruiert. Danach lief der Code von 17:54 bis 18:59 Uhr deutscher Zeit in den Sitzungen eingeloggter Nutzer, also gut eine Stunde. Der erste Betrag ging um 18:10 Uhr beim Angreifer ein. Die letzten kamen noch zwölf Minuten nach dem Entfernen des Skripts an.
Für Polymarket war es der zweite gemeldete Fall in vier Monaten. Ende Juni meldete die Plattform einen kompromittierten Drittanbieter, über den Schadcode in ihre Seite gelangt war. Die Blockchain-Analysefirma PeckShield bezifferte den Schaden damals auf rund 3 Millionen Dollar, sprach allerdings von Phishing. Nach dem neuen Vorfall will Polymarket fremde Skripte nur noch mit strengeren Regeln, festen Versionen und abgeschottet vom Rest der Seite einsetzen.
Woran die üblichen Schutzmechanismen scheitern
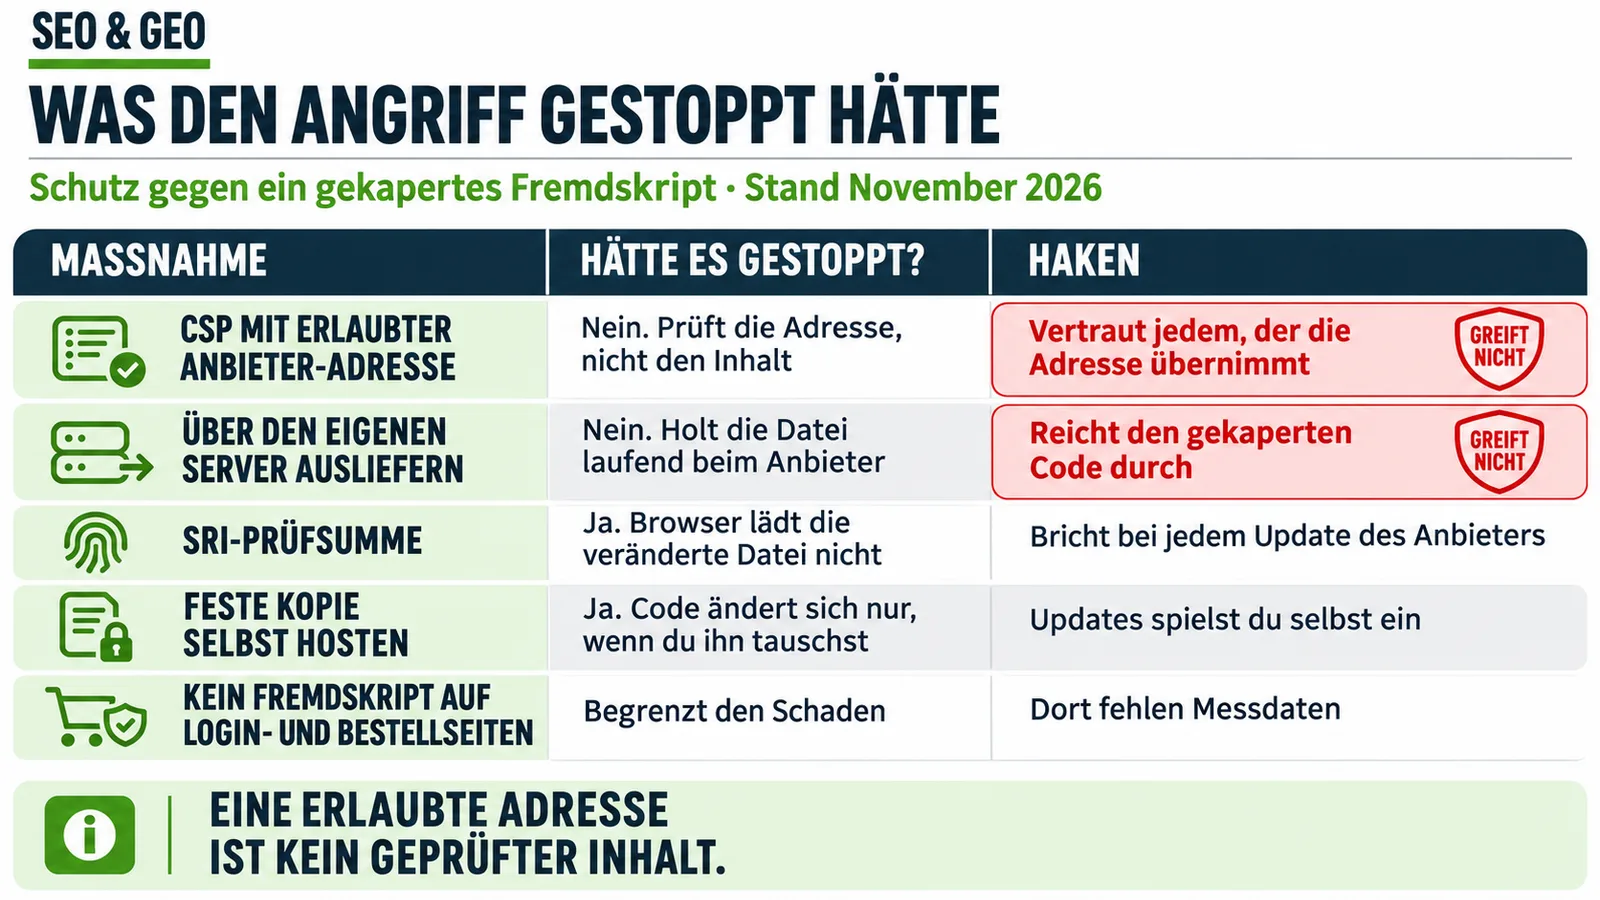
Eine Content Security Policy, kurz CSP, legt fest, von welchen Adressen eine Seite Skripte laden darf. Steht ein Anbieter auf dieser Liste, lädt der Browser alles, was unter seiner Adresse liegt. Was in der Datei steht, prüft die CSP nicht. Bei Polymarket stand DebugBears Adresse laut einem öffentlichen Scan vom 29. Oktober, den Hudson Rock zitiert, auf der Liste. Wer einer Adresse vertraut, vertraut auch dem, der sie übernimmt.
Den Inhalt prüft ein anderer Mechanismus, die Subresource Integrity (SRI). Die Website hinterlegt beim Skript eine Prüfsumme der Datei. Weicht die geladene Datei davon ab, führt der Browser sie nicht aus. Der ausgetauschte Code wäre daran gescheitert. Für Mess-Skripte taugt SRI im Alltag trotzdem schlecht, weil jede Änderung an der Datei die Prüfsumme bricht. Bei DebugBear ändert sich die Datei schon, wenn der Kunde eine Einstellung umstellt. Dann misst das Skript nichts mehr, bis jemand die Prüfsumme anpasst.
Der Umweg über den eigenen Server hätte den Code ebenfalls durchgelassen. DebugBear beschreibt in einer Anleitung, wie Kunden das Skript unter ihrer eigenen Domain ausliefern. Der eigene Server holt die Datei dabei immer wieder frisch bei DebugBear ab. Von einer festen Kopie rät die Anleitung ab, weil sie keine Updates bekommt. Liefert DebugBears Adresse fremden Code, reicht der eigene Server ihn weiter. Sicher ist dieser Weg erst mit einer geprüften, festen Fassung, und deren Updates muss man selbst einspielen.
Was ein fremdes Skript auf deiner Seite darf
Ein eingebundenes Skript läuft mit denselben Rechten wie der Code der Seite selbst. Es liest, was die Seite im Browser gespeichert hat, und löst alles aus, was der Besucher selbst anklicken könnte. Bei Polymarket waren das Verkäufe und Überweisungen. Auf einer Firmenwebsite sind es Formulare, Kundenkonten oder der Login ins Redaktionssystem. Laut dem Web Almanac 2025 des HTTP Archive laden mindestens 90 Prozent der untersuchten Seiten Inhalte von Drittanbietern. Wie schnell ein vertrauter Name zur Falle wird, zeigte am selben Tag die manipulierte Claude-Code-Erweiterung bei Cursor.
Die Verantwortung bleibt beim Betreiber der Website. Das zeigt ein älterer Fall: 2018 steckte Schadcode in einem Chatbot des Anbieters Inbenta, den Ticketmaster auf seiner Zahlungsseite eingebunden hatte. Die britische Datenschutzbehörde ICO verhängte 2020 ein Bußgeld von 1,25 Millionen Pfund gegen Ticketmaster, nicht gegen den Chatbot-Anbieter. Sie hielt fest, dass Ticketmaster nicht belegen konnte, die Risiken fremder Skripte je geprüft zu haben. In der EU gilt Ähnliches. Der Europäische Gerichtshof hat 2019 im Fall Fashion ID entschieden, dass ein Seitenbetreiber mitverantwortlich sein kann, wenn ein eingebundenes Plug-in Daten der Besucher an dessen Anbieter überträgt. Fließen über ein Skript personenbezogene Daten ab, muss der Verantwortliche das nach Art. 33 DSGVO in der Regel binnen 72 Stunden der Aufsichtsbehörde melden. Mehr zum Rahmen steht im Beitrag über KI-Automation zwischen DSGVO und AI Act. Dieser Beitrag ersetzt keine Rechtsberatung.
Was ich auf meiner Seite gefunden habe
Ich habe tim-schoster.de am 11. November danach durchsucht, welcher Code von wo kommt. Das Ergebnis: Kein Skript stammt von einem fremden Anbieter. Alles, was im Browser läuft, liegt unter meiner eigenen Domain, auch das Skript für meinen Chatbot. Das war nicht immer so. Auf meiner alten Website lud die Startseite ihre 3D-Bibliothek, rund 600 KB groß, von einem fremden Dienst namens esm.sh. Seit dem Umzug steckt sie in meinen eigenen Dateien.
Ganz ohne Verbindungen nach außen kommt meine Seite nicht aus. Ticker und Newsliste holen ihre Einträge als Datendatei aus meinem GitHub-Konto, der Chatbot schickt Fragen an meine n8n-Instanz. Von beiden Stellen kommen nur Daten. Die Seite zeigt sie als Text an und führt nichts davon aus. Übernimmt jemand mein GitHub-Konto, kann er mir falsche Schlagzeilen und Links unterschieben. Code in die Seite schleusen kann er auf diesem Weg nicht. Die Frage dahinter passt auf jeden Dienst, den du an Website oder Automationen anbindest: Liefert er Daten, oder darf er Code ausführen? Was passiert, wenn ein fremder Dienst still seine Antworten ändert, steht im Beitrag über geänderte API-Antworten in n8n.
Fünf Fragen an die Skripte auf deiner Website
Diese Fragen helfen, fremden Code auf der eigenen Website zu finden und einzuordnen.
- 1Welche fremden Skripte lädt meine Seite?Öffne die Entwicklertools im Browser, Reiter Netzwerk, Filter JS. Stimm dem Cookie-Banner zu und lade die Seite neu. Alles, was nicht von deiner eigenen Domain kommt, ist fremd. Skripte aus dem Tag Manager stehen oft nicht im Quelltext, in dieser Liste tauchen sie auf.
- 2Wer hat sie eingebaut und wer braucht sie noch?Mess-, Werbe- und Chat-Skripte baut oft das Marketing oder eine Agentur ein, ohne dass die Technik davon weiß. Schreib zu jedem Skript, wer es betreut und wofür. Was niemand mehr nutzt, fliegt raus.
- 3Laufen sie auch auf Login-, Konto- oder Bestellseiten?Dort richten sie den größten Schaden an, weil Besucher dort eingeloggt sind oder zahlen. Mess- und Werbeskripte haben auf diesen Seiten meist nichts zu suchen.
- 4Geht es auch ohne fremdes Skript?Für die Ladezeit echter Besucher zeigt die Search Console im Bericht Core Web Vitals Daten aus Chrome, sofern deine Seite genug Besucher hat. Wer selbst messen will, kann Googles Bibliothek web-vitals in die eigenen Dateien einbauen, statt sie von fremden Servern zu laden.
- 5Was tun, wenn ein Anbieter gehackt wird?Skript entfernen, auch im Tag Manager, und Zwischenspeicher leeren. Danach Sitzungen und Zugangsdaten zurücksetzen, die auf betroffenen Seiten offen waren, und prüfen, ob personenbezogene Daten abgeflossen sind. Falls ja, gilt in der Regel die Meldefrist von 72 Stunden.
Was belegt ist und was offen bleibt
Belegt sind der Weg über den Domain-Anbieter, die Analyse des Schadcodes und Polymarkets Angaben zur Erstattung. Search Engine Journal meldet mit Stand 9. November, dass DebugBears Dienst wieder läuft. Offen ist, welcher Domain-Anbieter betroffen war und ob andere DebugBear-Kunden ebenfalls fremden Code bekamen. Die Zeiten zum Ablauf stammen aus Oheys Rekonstruktion, DebugBear und Polymarket haben sie nicht bestätigt. Ein ausführlicher Bericht von DebugBear war bis zum 12. November nicht zu finden.
Öffne heute die Entwicklertools und schreib für jedes fremde Skript eine Zeile: Anbieter, Zweck, wer es betreut, auf welchen Seiten es läuft. Was auf Login- und Bestellseiten nichts zu suchen hat, nimmst du dort heraus. Bei jedem Anbieter, der bleibt, sollte im Team klar sein, wer ihn im Ernstfall abschaltet und wie.
Quellen
- Polymarket: Statusseite und Postmortem zum Vorfall vom 29. Oktober 2026
- Hudson Rock (InfoStealers): Polymarket Breach Alert: Wallet-Draining Code Found in a Third-Party Script
- Ohey: Polymarket wallet drainer served from DebugBear's script CDN
- SecurityWeek: Polymarket Returns $3.9 Million to Traders as DebugBear Cites DNS Hijack
- Search Engine Journal: Hackers Hijacked DebugBear's DNS To Serve Malicious JavaScript
- Dr. Web: Gekapertes DebugBear-Skript: Angreifer erbeuten bei Polymarket 2,7 Mio. Dollar
- SecurityWeek: Bericht über rund 3 Millionen Dollar Schaden bei Polymarket (Juni 2026)
- DebugBear: RUM-Skript über einen Proxy ausliefern
- MDN: Subresource Integrity
- HTTP Archive: Web Almanac 2025, Kapitel Third Parties
- Hunton Andrews Kurth: ICO fines Ticketmaster £1.25 million for security failures
- EuGH, Urteil vom 29. Juli 2019, C-40/17 (Fashion ID), bei EUR-Lex
Alle Quellen zuletzt geprüft am 12. November 2026.