Hintertür in der Claude-Code-Erweiterung: Was der Fall bei Cursor über Auto-Updates lehrt
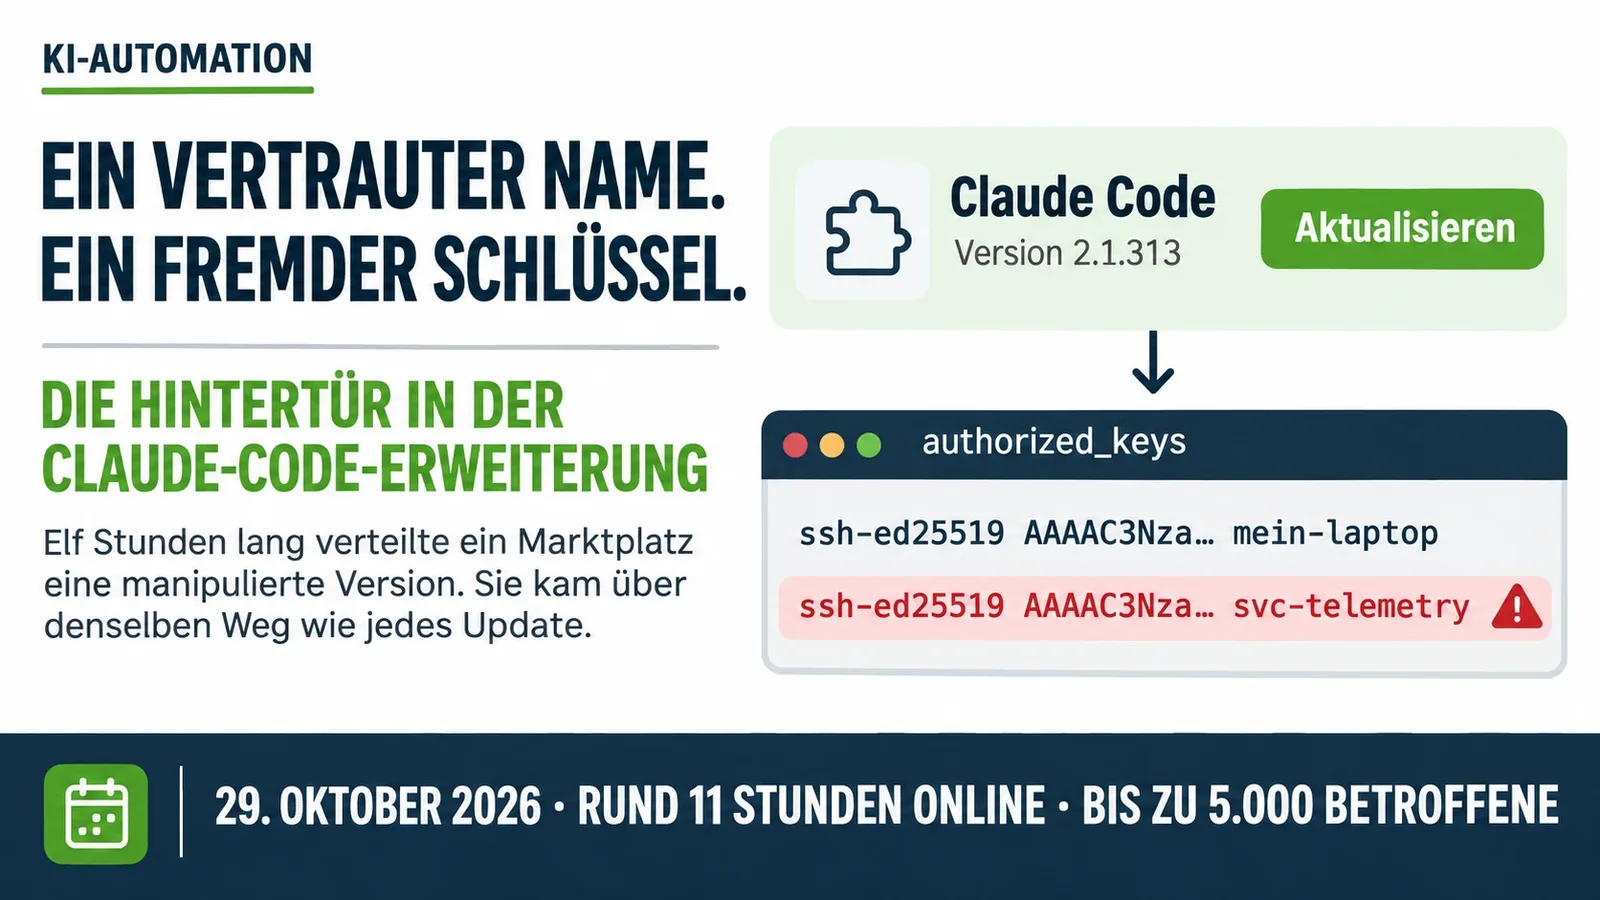
Am 29. Oktober lag im Erweiterungs-Marktplatz des Code-Editors Cursor rund elf Stunden lang eine manipulierte Fassung der Claude-Code-Erweiterung. Sie trug den Namen von Anthropic und versuchte, auf den Rechnern ihrer Nutzer eine Hintertür einzurichten. Laut Medienberichten spricht Cursor von bis zu 5.000 Betroffenen. Anthropic hat die Version nach eigenen Angaben weder gebaut noch veröffentlicht. Wie sie in den Marktplatz kam, ist bis heute offen.
Was passiert ist
Betroffen waren die Versionen 2.1.312 und 2.1.313 für Windows und macOS. Laut dem Sicherheitshinweis von Cursor waren sie am 29. Oktober von etwa 2:27 bis 13:35 Uhr Pacific Time abrufbar. Entdeckt haben den Schadcode die Sicherheitsfirmen Phorion und OpenSourceMalware. Er stand am Anfang der Datei, die beim Start der Erweiterung geladen wird. Ein Klick war nicht nötig, das Laden reichte.
Der Code sammelte Angaben über den Rechner, darunter Benutzername, die in Git hinterlegte E-Mail-Adresse, die öffentliche IP und die Namen der Umgebungsvariablen. In solchen Variablen liegen oft Zugangsschlüssel. Dann trug er einen fremden SSH-Schlüssel mit dem Namen „svc-telemetry“ ein und versuchte, einen Tunnel zum Server des Angreifers zu öffnen. Darüber hätte der Angreifer auf den Rechner zugreifen können. Der Tunnel scheiterte meist an fehlenden Admin-Rechten und an Fehlern im Schadcode. Den Schlüssel und Skripte, die nach jedem Neustart wieder anlaufen, richtete der Code trotzdem ein. Eine Deinstallation der Erweiterung entfernt sie laut Cursor nicht.
Nur Cursor war betroffen
Laut Cursor und den Sicherheitsforschern war Cursors Marktplatz die einzige Quelle. Der Marktplatz von Microsoft für VS Code und das npm-Paket von Anthropic lieferten unveränderte Versionen. Cursor nahm die manipulierte Fassung vom Netz, schaltete den ganzen Marktplatz vorübergehend ab, prüfte alle anderen Erweiterungen und tauschte die eigenen Schlüssel. Anthropic stellte am 30. Oktober klar, dass weder die eigenen Systeme noch Laptops von Mitarbeitern kompromittiert waren. Nach Angaben von Felix Rieseberg aus dem technischen Team nutzte ein Angreifer einen Zugang zu Cursors Marktplatz. Wessen Zugang das war und wie er ihn bekam, haben weder Cursor noch Anthropic bisher erklärt.
Was Betroffene jetzt tun
Wer Cursor nutzt und die Erweiterung an diesem Tag installiert oder aktualisiert hat, sucht in der Datei authorized_keys im versteckten Ordner .ssh nach dem Eintrag „svc-telemetry“. Steht er dort, war der Rechner betroffen. Cursor rät dann, den Rechner vom Netz zu nehmen und alle Zugänge zu wechseln, die von dort erreichbar waren, und zwar von einem nicht betroffenen Gerät aus. Eine Neuinstallation soll geprüft werden. Für macOS und Windows stellt Cursor Skripte bereit, die Schlüssel, Tunnel und Autostart-Einträge entfernen.
Der vertraute Name schützt nicht
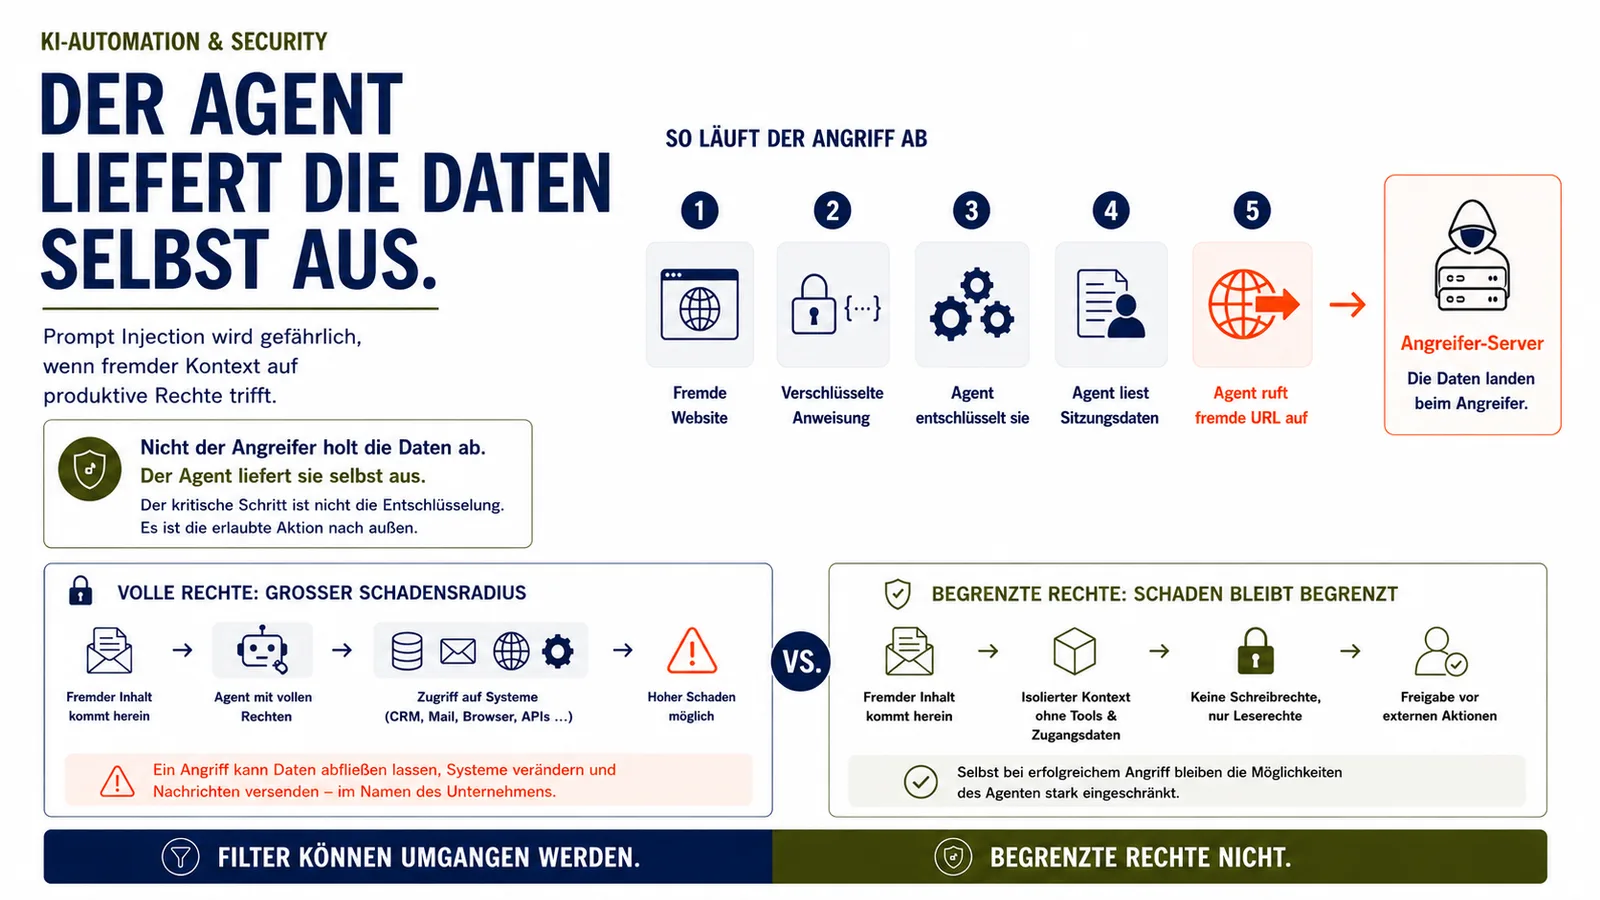
Bemerkenswert ist der Weg. Niemand musste eine gefälschte Erweiterung mit ähnlichem Namen installieren. Wer der echten Claude-Code-Erweiterung vertraute, bekam die manipulierte Fassung über denselben Kanal wie jedes Update. Eine Erweiterung hat dabei dieselben Rechte wie das Programm, in dem sie läuft. So steht es in der Doku von VS Code, auf dem Cursor aufbaut. Ein Editor, der Projektordner, Zugangsschlüssel und das Terminal erreicht, gibt diese Rechte an jede Erweiterung weiter. Für KI-Agenten habe ich dasselbe Prinzip am Fall Prompt Injection bei Grok beschrieben: Was viel darf, richtet im Ernstfall viel Schaden an.
Was Auto-Updates damit zu tun haben
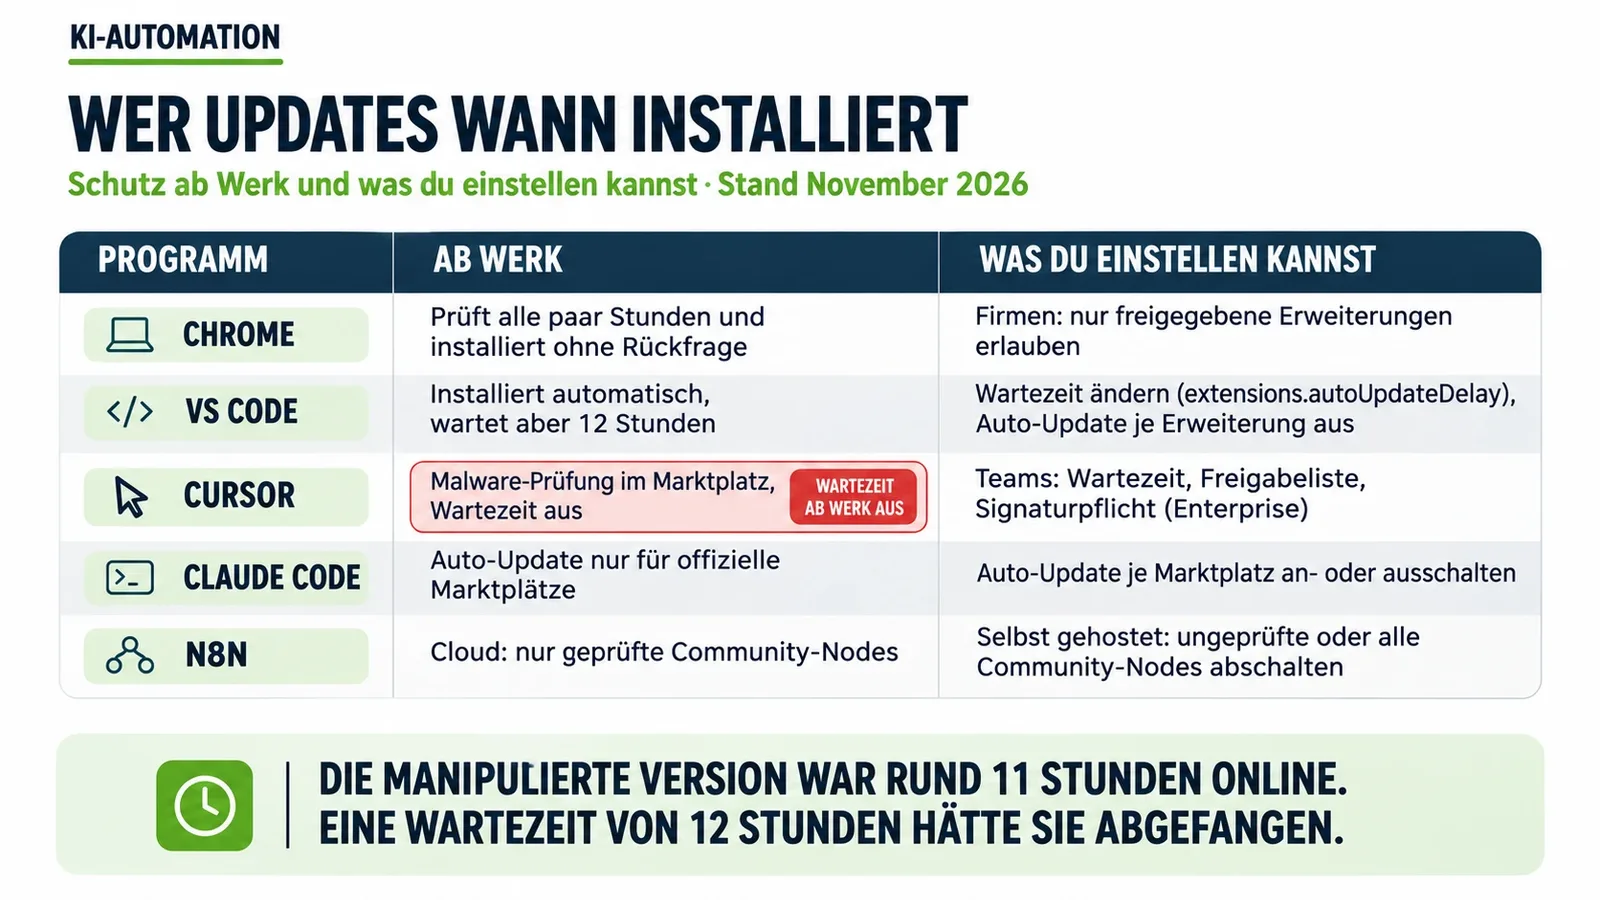
Ob die manipulierte Version per automatischem Update auf die Rechner kam, hat bisher keiner der Beteiligten belegt. Wer an diesem Tag aktualisiert hat, von Hand oder automatisch, bekam sie. Wichtiger ist deshalb die Frage, wie schnell ein neues Update ankommt. VS Code installiert Updates von Erweiterungen selbst, wartet aber standardmäßig zwölf Stunden nach der Veröffentlichung. Die manipulierte Fassung war rund elf Stunden abrufbar.
Cursor bietet Teams eine ähnliche Wartezeit. Admins legen fest, wie viele Stunden eine Version im Marktplatz stehen muss, bevor sie installiert wird. Laut Cursors Hilfeseite ist diese Wartezeit standardmäßig aus. Teams können außerdem nur freigegebene Erweiterungen zulassen, Enterprise-Kunden zusätzlich gültige Signaturen verlangen. Cursor bezieht Erweiterungen aus der offenen Registry Open VSX und prüft sie nach eigenen Angaben automatisch auf Schadcode. Am 29. Oktober kam die manipulierte Version trotzdem durch.
Eine Wartezeit hilft gegen Fassungen, die schnell entdeckt und entfernt werden. Sie bremst dafür auch Sicherheitsupdates. Wie lang sie sein soll, ist eine Abwägung. Für Erweiterungen, die an Zugangsschlüssel und Terminal kommen, spricht dieser Fall für einen halben Tag oder mehr.
Kein Einzelfall
Ähnlich lief es im Dezember 2024 bei der Chrome-Erweiterung der Sicherheitsfirma Cyberhaven. Ein Mitarbeiter fiel auf eine Phishing-Mail herein, die wie eine Warnung des Chrome Web Store aussah. Die Angreifer veröffentlichten damit eine manipulierte Version, die über das normale Update in die Browser kam. Ziel waren vor allem Werbekonten bei Facebook. Chrome prüft laut Googles Doku alle paar Stunden, ob es neue Versionen gibt, und installiert sie selbst.
Auch n8n hatte im Januar 2026 einen Fall. Auf npm tauchten Pakete auf, die sich als n8n-Integrationen ausgaben, eines davon als Anschluss für Google Ads. Laut Endor Labs speicherte es die Zugangsdaten zum Werbekonto in n8n und schickte sie beim nächsten Lauf an die Angreifer. Community-Nodes laufen mit denselben Rechten wie n8n selbst, eine Abschottung gibt es nicht. Auf n8n Cloud stehen nur geprüfte Community-Nodes zur Verfügung. Wer selbst hostet, kann ungeprüfte Pakete oder alle Community-Nodes per Umgebungsvariable abschalten.
Meine eigenen Erweiterungen
Cursor und VS Code nutze ich nicht, betroffen war ich also nicht. Der Fall hat mich trotzdem nachsehen lassen. In Claude Code, mit dem ich viele meiner Automationen baue, stecken Plugins aus drei Marktplätzen: dem offiziellen von Anthropic, einem von OpenAI und der Skill-Sammlung eines einzelnen Entwicklers. Laut der Doku von Claude Code kann jedes dieser Plugins Code mit meinen Rechten ausführen. Automatisch aktualisiert wird standardmäßig nur der offizielle Marktplatz. Die beiden anderen standen bei mir seit Wochen auf demselben Stand.
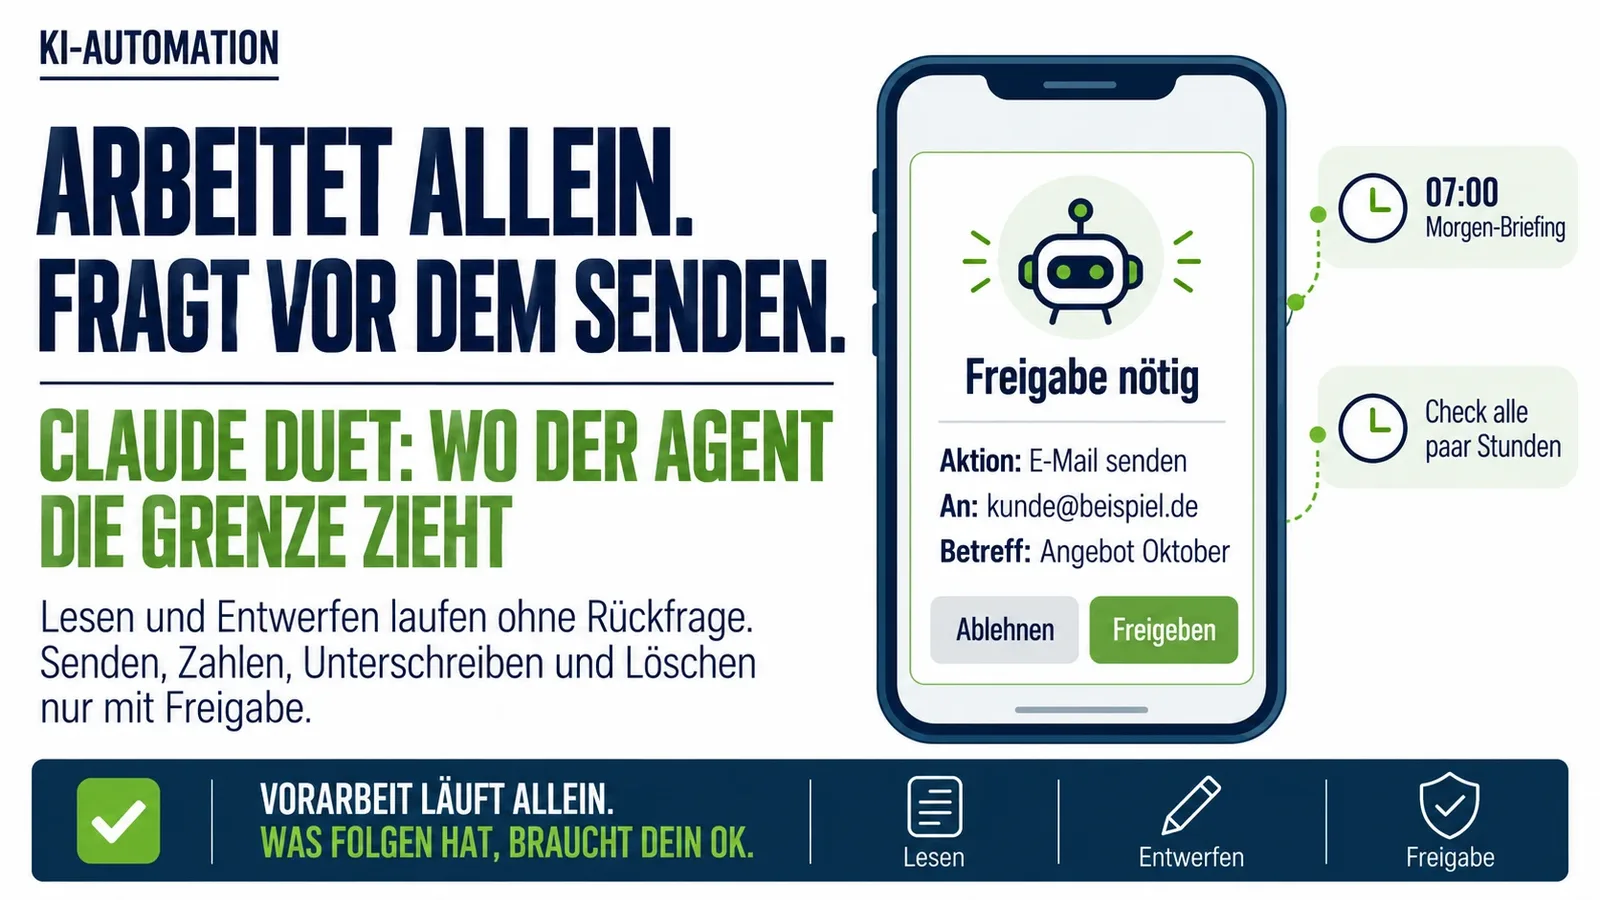
Im Browser läuft die Claude-Erweiterung, die Chrome im Hintergrund aktualisiert. In ihrem Ordner lagen drei Versionen nebeneinander, gefragt wurde ich bei keiner. In Claude Desktop arbeitet eine Erweiterung mit meinem Zugangsschlüssel für einen Scraping-Dienst. Jede davon würde ein manipuliertes Update mit genau den Rechten ausführen, die ich ihr gegeben habe. Für mich heißt das: Die fremden Plugins aktualisiere ich weiter von Hand und lese vorher, was sich geändert hat. Welche Rechte ein KI-Agent bekommen sollte, habe ich am Beispiel von Claude Duet beschrieben.
Was belegt ist und was offen bleibt
Belegt sind die betroffenen Versionen, das Zeitfenster, die Wirkung des Schadcodes und die Stellungnahmen von Cursor und Anthropic. Offen ist, wie der Angreifer an den Zugang zu Cursors Marktplatz kam. Ebenso offen ist, was die Zahl von 5.000 genau zählt: Downloads, Installationen oder Rechner, auf denen der Code lief. Ob automatische Updates eine Rolle spielten, hat niemand bestätigt.
Fünf Fragen an deine Erweiterungen
Diese Fragen helfen beim Durchgehen von Browser, Editor, KI-Tools und Automationen.
- 1Welche Erweiterungen laufen bei uns?Liste Browser-Erweiterungen, Editor-Plugins, Plugins in KI-Tools und Community-Nodes in n8n auf. Was niemand mehr braucht, fliegt raus.
- 2Welche aktualisieren sich selbst?Chrome prüft alle paar Stunden auf neue Versionen, VS Code installiert sie nach zwölf Stunden Wartezeit. In Claude Code aktualisiert sich standardmäßig nur der offizielle Marktplatz.
- 3Gibt es eine Wartezeit vor Updates?In Cursor stellen Team-Admins eine Wartezeit ein, ohne Einstellung ist sie aus. Zwölf Stunden hätten die Version vom 29. Oktober nie ankommen lassen.
- 4Was erreicht die Erweiterung?Notiere, welche Zugangsschlüssel, Sitzungen und Konten eine Erweiterung kennt. Wird sie kompromittiert, weißt du sofort, was du wechseln musst.
- 5Wer darf Community-Nodes installieren?Auf n8n Cloud gibt es nur geprüfte Community-Nodes. Wer selbst hostet, schaltet ungeprüfte Pakete mit N8N_UNVERIFIED_PACKAGES_ENABLED ab oder alle Community-Nodes mit N8N_COMMUNITY_PACKAGES_ENABLED.
Wenn du Cursor nutzt, prüf als Erstes deine SSH-Schlüssel auf den Eintrag „svc-telemetry“. Danach lohnt der Blick auf alle Erweiterungen im Team: welche sich selbst aktualisieren, welche eine Wartezeit haben und welche Schlüssel sie kennen. Plugins von Einzelpersonen aktualisierst du am besten von Hand, nachdem du gelesen hast, was sich ändert.
Quellen
- Cursor: Security notice zu Anthropic.claude-code 2.1.312 und 2.1.313
- Cursor: Extensions (Wartezeit, Freigabeliste, Signaturen)
- The Register: Stellungnahme von Anthropic zur manipulierten Erweiterung
- BleepingComputer: Malicious Claude Code extension on Cursor planted SSH backdoors
- Phorion: Official Claude Code Extension Compromise
- VS Code: Extension Marketplace (Auto-Update und Wartezeit)
- Claude Code: Plugin security and trust
- Claude Code: Install and manage plugins
- Chrome for Developers: Automatische Updates von Erweiterungen
- Cyberhaven: Preliminary analysis of the malicious Chrome extension
- The Hacker News: n8n Supply Chain Attack Abuses Community Nodes
- n8n Docs: Community nodes installieren
- n8n Docs: Umgebungsvariablen für Nodes
Alle Quellen zuletzt geprüft am 3. November 2026.